SQL Injector Aviator Predictor: warum du den nächsten Crash nicht injizieren kannst
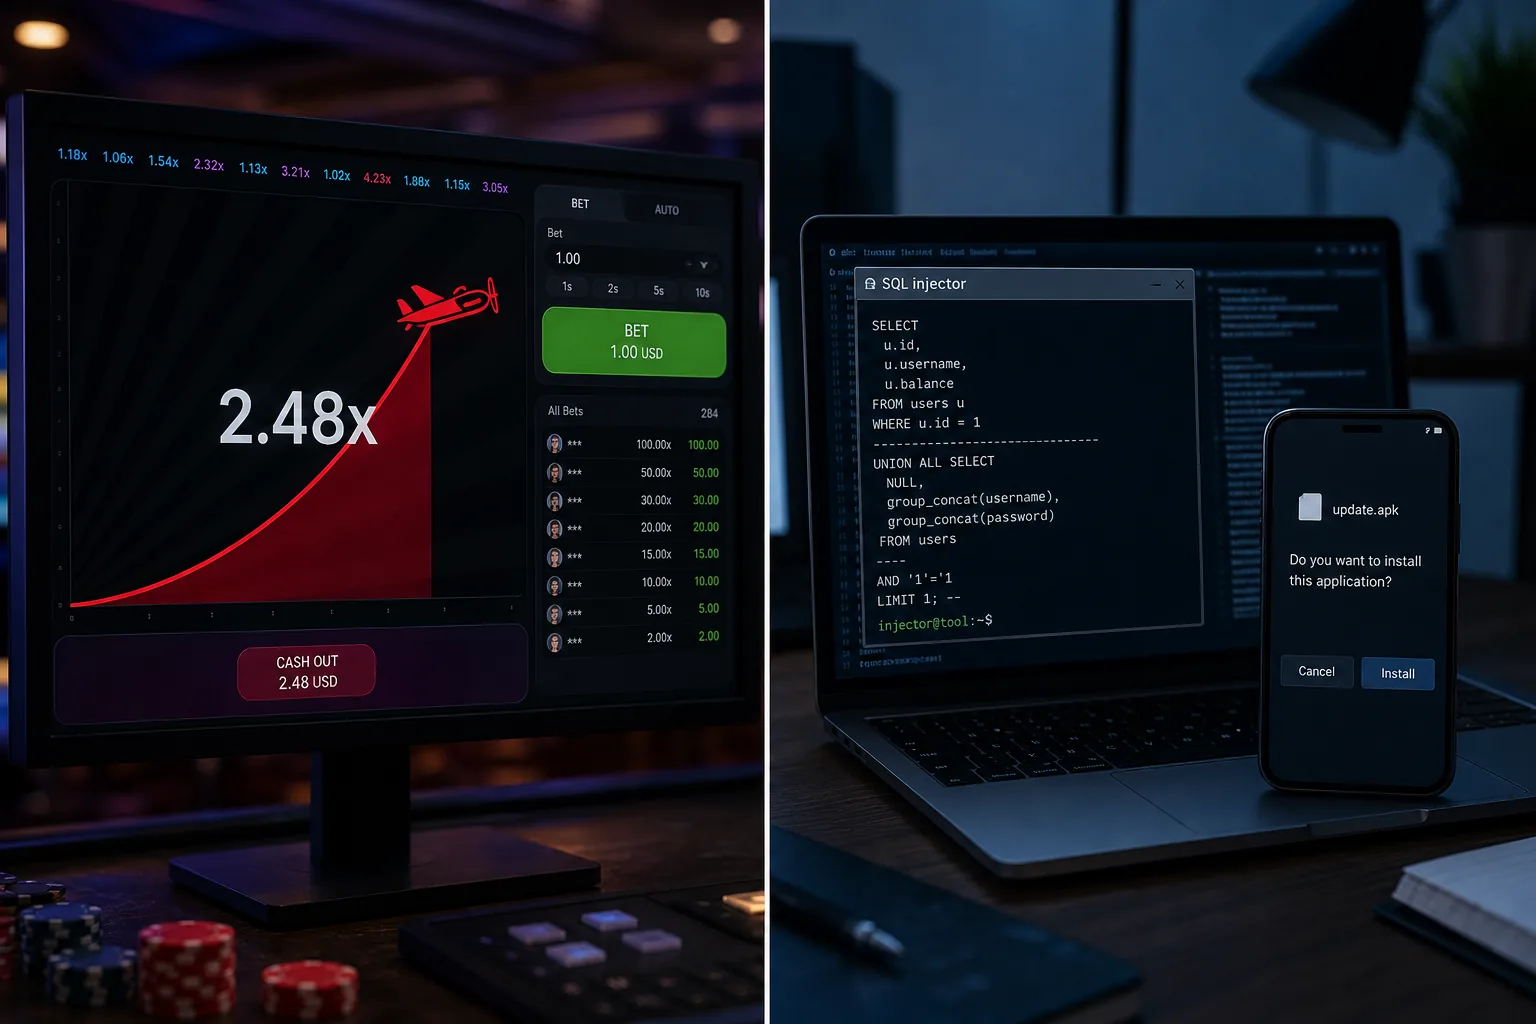
Suchergebnisse zu „SQL injector Aviator predictor“, „Aviator SQL injection hack“ und „Aviator injector APK“ wirken absichtlich technisch. Die Ansage ist ein Skript, ein GitHub-Gist oder eine Handy-App, die die Runde „injiziert“ und den nächsten Multiplikator ausgibt. Die Anfrage ist echt. Ein funktionierender Injector nicht. Niemand außerhalb des Spielservers kann Spribe Aviator per SQL injizieren und den Crash vor dem Cash Out abonnieren — nicht als kostenlose Datei und nicht hinter einer Bezahlschranke. Ein technischer Suchbegriff ist kein Nachweis, dass der Blick existiert.
Das ist dasselbe leere Produkt wie ein Aviator-Predictor, nur das Kostüm hat gewechselt. Predictor-Shops verkaufen ein Dashboard. Injector-Angebote verkaufen eine Abfrage. Beide tun so, als könnte eine lokale Datei einen gehosteten RNG erreichen. Aviator rechnet die Runde trotzdem dort ab, wo dein Skript kein Client ist. Ein leeres Produkt wechselt nur die Dateiendung.
Kurze Antwort
Es gibt keinen offiziellen Spribe-Aviator-SQL-Injector. Seiten, die den nächsten 2x auslesen, RTP umschreiben oder „den Seed injizieren“ wollen, raten, recyceln Screenshots oder betreiben einen Malware-Trichter. Ein SELECT gegen eine Datenbank, die du nicht hostest, erreicht den Rundengenerator nicht. Würde der Trick so funktionieren, wie die Werbung ihn beschreibt, wäre er keine kostenlose .py-Datei unter einem Anzeigenamen wie „Aviator Injector v12“. Beliebtheit in der Suche ist kein Versandnachweis.
Nimm diese Seite als Filter, nicht als Werkzeugkasten. Das nützliche Ergebnis: hör auf, eine beliebte Suche als Beweis zu lesen, dass der Exploit existiert — und lass aus dieser Suche keine geleerte Geldbörse und kein gekapertes Gerät werden. Ein volles Suchergebnis beweist Nachfrage, keinen Zugriff auf den Generator.
Wonach die Leute wirklich suchen
Die Formulierung mischt drei Absichten. Manche Spieler haben „SQL injection“ in einem Sicherheitsvideo gehört und wollen wissen, ob man ein Crash-Spiel anpieksen kann. Manche wollen ein Python/PHP-Skript, das nach Hack aussieht. Manche wollen eine Betrugshilfe, die als APK ankommt. Suchmaschinen trennen diese Absichten nicht. Verkäufer kleben sie zusammen: „Injector“, „Predictor“, „Hack“, „Aktivierungscode“, dieselbe Zielseite. Eine Anzeige bedient dann drei Fantasien auf einmal.
Typische Suchanfragen sitzen neben Telegram-Bots, weil sie eine Fantasie teilen: Aviator sei eine lokale Datenbank mit einer Tabelle, die man SELECT kann. Das ist sie nicht. Der Live-Titel wird gehostet. Einsatz, Cash Out und Crashpunkt werden für diese Runde erzeugt und dann angezeigt. Eine SQL-Datei auf deinem Laptop ist keine zweite Kopie der Engine.
- „sql injector aviator predictor“, „aviator sql injection“, „aviator injector apk“;
- „aviator predictor python sql“, „aviator hack sql script github“;
- „1xbet aviator sql injector“, „spribe aviator database dump“;
- dasselbe Angebot, verkleidet als VIP-Tool, „Mod-APK + Injector“ oder 24/7-„KI-SQL-Radar“.
Verstehen zu wollen, warum sich Crash-Runden vom Client aus nicht umschreiben lassen, ist fair. Die .sql eines Fremden die Runde ersetzen zu lassen, ist dieselbe Sackgasse wie ein Signal-Chat.
Was ein „SQL injector“ tatsächlich heißen müsste
Echte SQL-Injection ist ein Fehler in einer Anwendung, die Benutzereingaben in eine Datenbankabfrage klebt. Es ist eine Klasse von Web-Schwachstellen. Es ist kein Produktname. Damit er „Aviator vorhersagen“ könnte, bräuchte der Injector einen Schreibweg in den Rundenspeicher des Betreibers oder in Spribes Generator, bevor der Client das Flugzeug zeichnet. Das liegt nicht in einer öffentlichen ZIP mit dem Etikett Injector. Ohne diesen Schreibweg bleibt jedes lokale SELECT Bühne, kein Insiderblick.
Was du tatsächlich bekommst, ist Theater: ein dunkles Terminal-Theme, eine gefälschte Verbindungszeichenkette, ein Fortschrittsbalken, manchmal ein Screenshot vom Gewinn eines anderen. Vergangene Runden, die ins Skript geklebt werden, wirken bedeutsam. Sie sind keine Karte. Crash-Spiele sind so gebaut, dass die Historie dir den nächsten Abflug nicht in die Hand legt. Eine Abfrage, die „den letzten 20x analysiert“, macht dieselbe Scheinarbeit wie ein neonfarbenes Predictor-Dashboard.
Tempo gehört zum Trick. Aviator-Runden sind kurz. Ein Mensch, der eine Python-Datei startet, ist schon zu spät. Ein Bot, der alle paar Sekunden einen Multiplikator postet, ist nicht schneller als der Server; er ist nur lauter als dein eigener Bildschirm. Die Runde wartet nicht, bis dein lokales SQLite-Spielzeug fertig ist.
Warum du die Aviator-Runde nicht injizieren kannst
Crash-Spiele im Aviator-Stil laufen auf zertifizierter Zufälligkeit unter Provably-Fair-Regeln. Der Browser ist ein Fenster. Er ist nicht die Fabrik. Ein Skript auf einem Heim-PC bleibt ein Außenstehender, näher am Terminal als am Generator.
- Der Crash läuft serverseitig. Bis ein Tool „cash at 2.10x“ drucken kann, ist die Runde schon auf einem Pfad, den du nicht steuerst. Lokal SQL zu tippen öffnet keinen Socket zu Spribe.
- Provably Fair ist eine Quittung. Seeds und Hashes lassen eine abgeschlossene Runde prüfen. Sie streamen das Ergebnis von morgen nicht in eine .sql-Datei, und sie sind kein Passwort für den Generator.
- Ein stiller, echter Exploit bliebe kein GitHub-Hobby. Hätte jemand einen funktionierenden Blick in produktives Aviator, würden Casinos und der Anbieter das nicht als kostenlosen Gist behandeln. Graumarkt-Injectors überleben, weil sie den Crash tatsächlich nicht aufrufen.
Deshalb ist der ehrliche Satz hart: die Suche existiert. Das Produkt, wie beworben, nicht. Es „SQL“ zu nennen macht daraus keinen Exploit. Es lässt die Verkaufsseite wie ein Tutorial aussehen.
Wie Injector-Angebote tatsächlich Geld verdienen
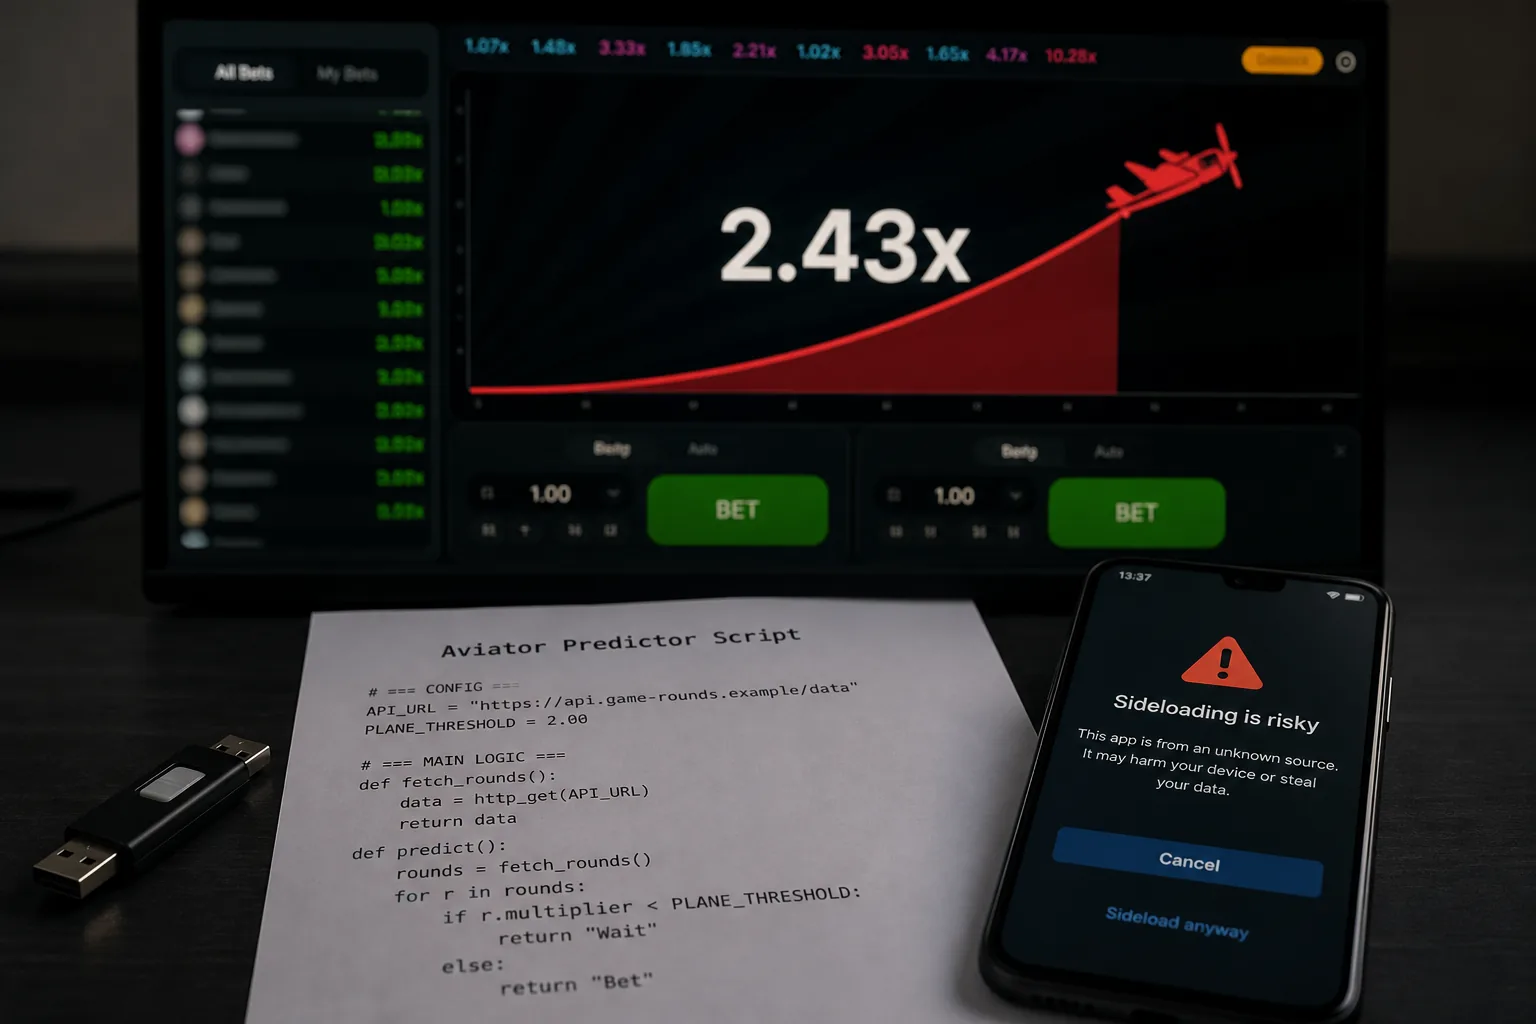
Kostenlose Dateien sind das Schaufenster. Bezahlte Freischaltungen sind die Kasse. Die Choreografie wiederholt sich über GitHub-Spiegel, Telegram und APK-Shops, weil das Geld im Zugriff auf dein Gerät und deine Eile liegt, nicht in einem Blick auf den Crash.
- Eine Zielseite oder ein YouTube-Clip landet weit oben auf die Injector-Suche und zeigt gefälschte „Dumps von heute“.
- Du lädst eine .py, eine .sql oder eine APK. Frühe Screens wirken geschäftig: ein Terminal, ein grünes „connected“-Badge, eine Spanne.
- Die nützliche Ausgabe wandert hinter „VIP“, „Lizenzschlüssel“ oder einen Aktivierungscode.
- Manche Abläufe verlangen ein Casino-Login, eine Wallet, SMS-Rechte oder „unbekannte Quellen zulassen“, um „den Injector zu binden“.
- Gewinne in den Screenshots werden ausgewählt. Verluste bleiben still. Dein Guthaben ist nicht das Problem des Verkäufers.
Du musst diesen Weg nicht zu Ende gehen. Das Erkennungsmerkmal ist das Versprechen: eine lokale Abfrage schlägt gehosteten RNG. Wäre das das Produkt, bräuchte es nach dem Download keine zweite Zahlung.
Markenaufkleber und GitHub-Sterne sind Farbe
Angebote leihen sich Betreibernamen — 1xBet, Pin-Up, BetPawa, 1Win —, damit das Skript geprüft wirkt. Die Haut der Lobby ändert die Engine nicht. Wenn die Runde weiter RNG-getrieben ist, ist ein „1xBet Aviator SQL injector“ ein Etikett, keine Hintertür. Dasselbe gilt für Dateinamen wie „Spribe official injector“. Spribe liefert kein öffentliches SQL-Werkzeug für Cash Out. Diese Seite auch nicht. Wir sind ein unabhängiger Erklärtext, kein Anbieter von Dumps und kein zweites Fenster in die Runde.
Wenn ein README sagt, es sei auf eine Marke „abgestimmt“, frag, was das überhaupt heißen soll. Ein anderes Logo auf demselben Crash-Titel ist keine schwächere Datenbank. Es ist eine andere Kasse. Injectors werden nicht klüger, weil der Ordner umbenannt wurde. Ein anderer Cashier ändert die Ziehung nicht.
Sternezahlen und „KI-Neuaufbauten“ tauchen hier ebenfalls auf. Ein v12-Injector mit Neural-Net-Badge bleibt eine Hülle. Volumen auf GitHub ist keine Erfolgsbilanz. Ein Gist, der fünfzigmal geforkt wird, kann bei jedem Crash trotzdem falsch liegen. Zähl die Behauptung, nicht den Lärm.
Behauptung gegen Realität
Nimm die Tabelle als Filter. Überlebt ein Angebot die rechte Spalte nicht, ist es kein Injector. Es ist Marketing.
| Was das Angebot behauptet | Was tatsächlich passiert |
|---|---|
| Offizieller Aviator-SQL-Injector | Spribe veröffentlicht keinen öffentlichen Exploit gegen den eigenen RNG |
| Kostenloses Skript, dann VIP für „echte“ Dumps | Die kostenlose Datei ist Köder. Die Zahlung ist das Produkt |
| Skript liest den nächsten Crash live | Es kann künftige Seeds nicht abonnieren. Es postet eine Schätzung |
| Screenshots riesiger Multiplikatoren | Ausgewählte Gewinne, fremde Spielsitzungen oder Bearbeitungen |
| Funktioniert auf 1xBet / Pin-Up / BetPawa | Branding. Die Runden-Engine ist nicht in deine .sql umgezogen |
| APK installieren, um den Injector freizuschalten | Risiko durch Installation außerhalb des Stores, obendrauf auf dieselbe leere Behauptung |
Versionsnummern stanzen kein Loch in den RNG. Ein neuer Dateiname bleibt eine Hülle. Wenn der Verkaufstext braucht, dass du „SQL injection“ die Schwachstelle mit „SQL injector“ dem Produkt verwechselst, bringt er keine Sicherheit bei. Er verkleidet einen Predictor-Shop in Hacker-Vokabular.
Ein Angebot in 30 Sekunden prüfen
Du musst die Datei nicht ausführen. Die Arbeit besteht vor allem darin, zu lesen, was sie zugeben müssen. Oft steht der Betrug schon in der Überschrift, bevor das Skript startet.
- Versprechen sie einen sicheren Multiplikator, ein garantiertes 2x oder „inject now“? Dann ist es ein Predictor in einer Terminal-Haut.
- Wird Spribe oder das Casino als Herausgeber dieses Repositories genannt, auf einer Domain, die du außerhalb des Angebots prüfen kannst? Wenn nicht, ist es nicht offiziell.
- Wirst du gebeten zu zahlen, eine App außerhalb des Stores zu installieren oder ein Login herauszugeben, bevor du den „echten“ Dump siehst? Geh weg.
- Würde derselbe Spruch noch Sinn ergeben, wenn du das Wort Aviator löschst? Wird daraus ein generisches „Crash-SQL-VIP“, war er nie etwas anderes.
- Erklären sie, warum die Physik einem Außenstehenden erlauben würde, den Crash per SELECT früh zu lesen? Ist die Antwort „vertrau dem Skript“, gibt es keine Antwort.
Neugier, wie Provably-Fair-Hashes funktionieren, ist in Ordnung. Dafür brauchst du nicht die APK eines Fremden. Lies die Provably-Fair-Hilfe im Spiel oder bleib in der Aviator-Demo mit virtuellem Guthaben.
Was du tun solltest statt einem Injector hinterherzujagen
Wenn das echte Ziel ist, Aviator zu verstehen, nutze das Produkt, das es gibt. Öffne die Aviator-Demo und schau dir eine Runde ohne Einzahlung an. Cash Out ist eine Entscheidung, die du auf dem Bildschirm vor dir triffst, nicht eine Abfrage aus einem Gist. Wolltest du eine Abkürzung, lies nach, warum ein Aviator-Predictor den nächsten Crash trotzdem nicht sieht — das Argument ist identisch, nur die Dateiendung hat gewechselt.
Wolltest du ein Symbol auf dem Handy, nutze echte Installationswege, die das echte Webspiel öffnen. Installiere kein „SQL + Predictor“-Paket, um ein Skript freizuschalten. Diese Seite hostet keine Injectors und verkauft keine Dumps. Wer etwas anderes sagt, benutzt die Suche, er beantwortet sie nicht.
Einsatzregeln schlagen ein Skript immer noch. Setz der Sitzung ein Limit, behandle die Demo als Übung, und geh, wenn das README nach einer sicheren Sache klingt. Ein Injector, der dich hetzen muss, ist keine Information. Es ist Druck — und Druck ist das eigentliche Produkt des Trichters.
FAQ
Funktioniert ein SQL injector Aviator predictor tatsächlich?
Kein öffentliches Werkzeug hat einen zuverlässigen Blick auf den nächsten Crash gezeigt. Geschäftige Terminals und Vertrauens-Badges sind kein Beweis. Ein Skript, das eine Runde hinterher „trifft“, ist immer noch eine Schätzung mit Verzögerung, kein Leck des Generators. Ein voller Verlauf beweist nur, dass jemand postet.
Gibt es einen offiziellen Spribe-Aviator-SQL-Injector?
Nein. Spribe liefert keinen öffentlichen Exploit gegen das eigene Spiel. Dateinamen mit „official“ sind Branding. Ein Sternchen im Dateinamen macht den Dump nicht zum Anbieter. Hätte der Anbieter einen Live-Dump-Kanal, läge er nicht hinter einer zufälligen ZIP und einer VIP-Bezahlschranke.
Warum sagen manche Spieler, Injectors würden helfen?
Die Oberfläche gibt Rhythmus und falschen Komfort. Sich technisch zu fühlen heißt nicht, die Zukunft zu sehen. Ausgewählte Gewinn-Screenshots verstecken die Fehlschüsse. Eine Seite, die nur die 8x postet, wirkt immer klüger als die Runde, die du gerade verloren hast.
Ist ein Python-Aviator-Predictor irgendwie anders?
Dieselbe Behauptung, andere Sprache. Die Runde wandert trotzdem nicht in deinen lokalen Interpreter. Python-, PHP- und APK-Hüllen sitzen alle außerhalb der Engine.
Ist es sicher, diese Injector-Dateien auszuführen?
Geh von Risiko aus. Bezahltes VIP, APKs aus unbekannten Quellen, Login-Teilen und Phishing-Links stehen auf dem Chancenbrett weit über einem magischen SELECT. Ein „Gratis-Injector“, der danach SMS-Rechte will, ist kein Laborwerkzeug; es ist ein Installationsweg.
Kann KI SQL schreiben, das Aviator besser vorhersagt?
Nein. KI kann eine Schätzung als saubere Abfrage formatieren. Sie kann künftige RNG-Ziehungen trotzdem nicht lesen. Ein Modell, das auf vergangenen Multiplikatoren trainiert wurde, schaut auf Historie, nicht auf den nächsten Seed.
Was soll ich stattdessen nutzen?
Spiel das gehostete Spiel oder die Demo, prüfe eine abgeschlossene Runde in den Provably-Fair-Tools, wenn sie angeboten werden, und behandle jede Zeile „injiziere den 10x von heute“ als Betrugssignal. Wolltest du eine Abkürzung, lies die Predictor-Seite — es ist dasselbe leere Produkt in einer anderen Hülle.